DORA (Digital Operational Resilience Act) richt zich op alle financiële entiteiten binnen de EU zoals banken, verzekeringsmaatschappijen en investeringsfondsen met specifieke eisen met betrekking tot hun digitale operationele veerkracht. De kern van DORA omvat het beheer van ICT-risico’s, waaronder cybersecurity, data governance en business continuity management.
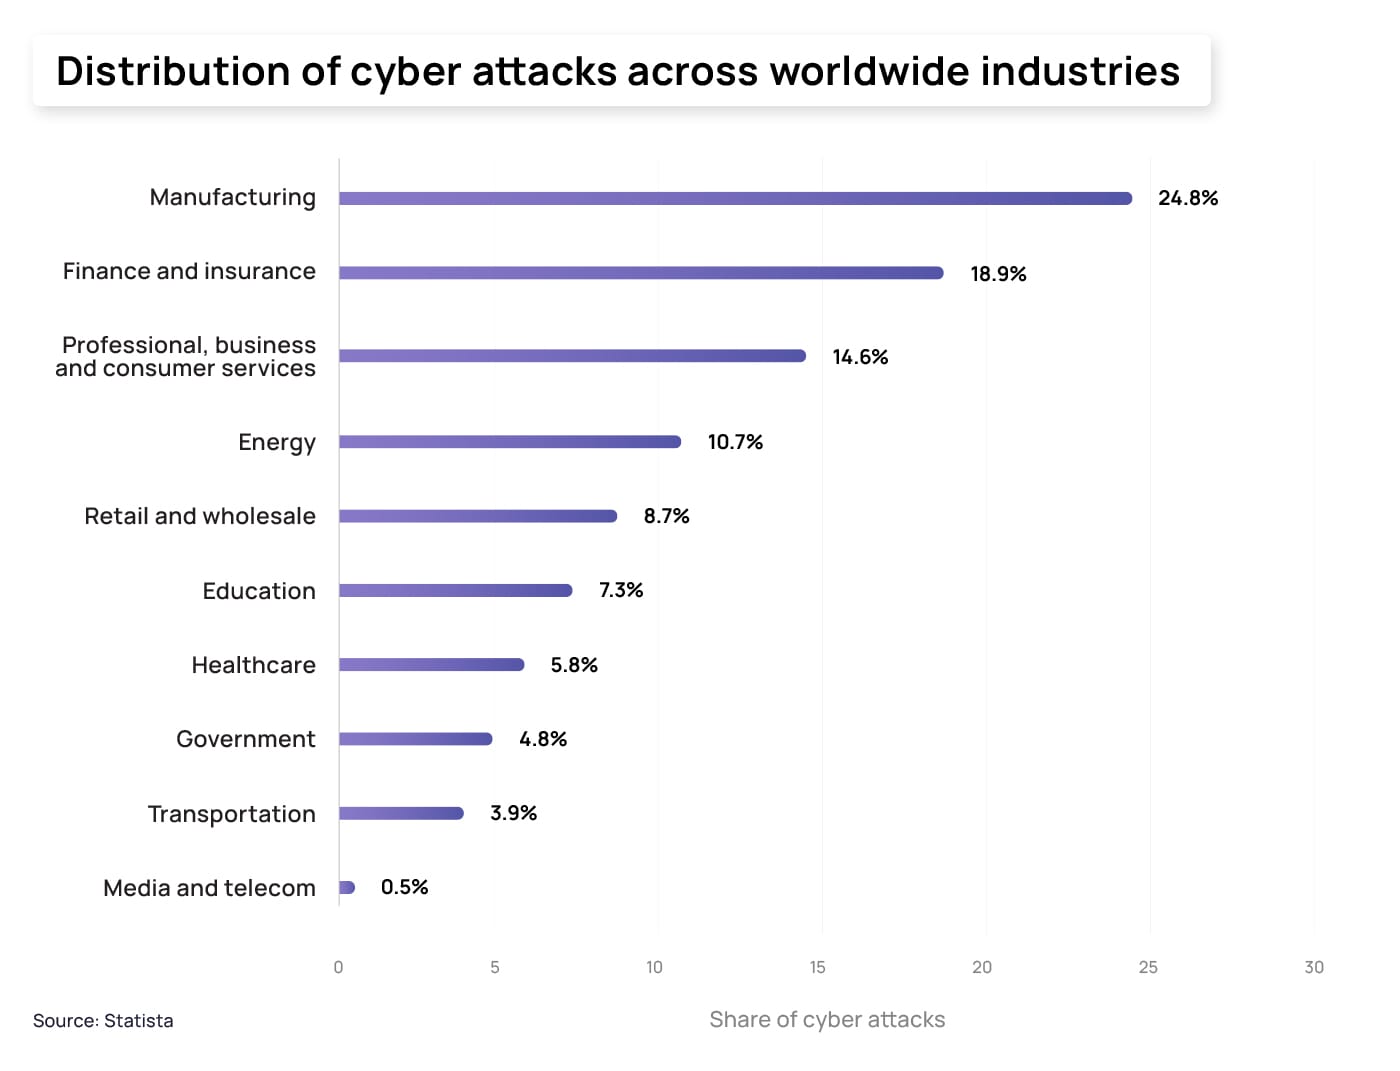
Met de toenemende onderlinge verbondenheid en digitalisering in de financiële sector groeit ook het risico op cyberaanvallen.Statista rapporteerde dat de financiële en verzekeringssector in 2022 een van de belangrijkste doelwitten was voor cybercriminelen, waardoor de kwetsbaarheid van deze sector voor digitale dreigingen wordt benadrukt.
Een framework voor het instellen van een veilige ICT-omgeving, inclusief adequaat beheer van ICT-assets, data-integriteit, en bescherming tegen datalekken.
Vraag een Dora Audit aan!
Contact Info
info@dpoassociates.eu
legal@dpoassociates.eu
Vul het onderstaande formulier in en wij nemen zo snel mogelijk contact met u op!
Hoe Voldoen aan DORA?
Risicobeheersbeleid Ontwikkelen
Financiële instellingen moeten beginnen met het ontwikkelen van een uitgebreid ICT-risicobeheersbeleid dat alle aspecten van digitale operationele veerkracht omvat. Dit beleid dient regelmatig geëvalueerd en bijgewerkt te worden om aan de veranderende technologische en bedreigingslandschappen te voldoen.
Implementatie van Sterke Cybersecurity Maatregelen
Het implementeren van geavanceerde cybersecurity technologieën en praktijken is cruciaal. Dit omvat het gebruik van firewalls, antivirusprogramma's, intrusion detection systemen, en regelmatige security audits.
Opleiding en Bewustwording
Het verhogen van de bewustwording en het trainen van personeel in cybersecurity en de beste praktijken van digitale veerkracht is essentieel. Medewerkers moeten op de hoogte zijn van de potentiële risico's en hoe zij kunnen bijdragen aan het versterken van de operationele veerkracht.
Testen en Herstelplanning
Regelmatige testen van systemen op hun veerkracht tegen storingen en aanvallen helpt bij het identificeren van kwetsbaarheden. Daarnaast is het essentieel om een effectief herstelplan te hebben dat in werking treedt na een incident om de bedrijfscontinuïteit te waarborgen.
Beheer van Derde Partijen
Het beheren van relaties met derde partijen die ICT-diensten leveren, vereist een grondige due diligence en continue monitoring. Contracten moeten duidelijke en afdwingbare bepalingen bevatten met betrekking tot compliance met DORA-vereisten.
Informatie-uitwisseling Over Cyber-threads En Kwetsbaarheid
Organisaties dienen drie afzonderlijke rapporten in te dienen voor kritieke incidenten: een initiële melding aan de autoriteiten om hen op de hoogte te stellen, een tussentijds verslag over de voortgang van de incidentoplossing, en een definitief verslag waarin de diepere oorzaken van het incident worden geanalyseerd.
Start Zelf Met DORA Implementatie!
Laat je contact-gegevens achter en we sturen je het DORA informatie register!
Het informatieregister maakt deel uit van het ICT-risicobeheerkader voor derde partijen en stelt de financiële entiteiten in staat de risico’s met betrekking tot contractuele afspraken over het gebruik van ICT-diensten te identificeren en te beoordelen.
Beheer cookie toestemming
Om de beste ervaringen te bieden, gebruiken wij technologieën zoals cookies om informatie over je apparaat op te slaan en/of te raadplegen. Door in te stemmen met deze technologieën kunnen wij gegevens zoals surfgedrag of unieke ID's op deze site verwerken. Als je geen toestemming geeft of uw toestemming intrekt, kan dit een nadelige invloed hebben op bepaalde functies en mogelijkheden. U heeft ten alle tijde de mogelijkheid om uw toestemming in te trekken.
Functioneel
Altijd actief
De technische opslag of toegang is strikt noodzakelijk voor het legitieme doel het gebruik mogelijk te maken van een specifieke dienst waarom de abonnee of gebruiker uitdrukkelijk heeft gevraagd, of met als enig doel de uitvoering van de transmissie van een communicatie over een elektronisch communicatienetwerk.
Voorkeuren
De technische opslag of toegang is noodzakelijk voor het legitieme doel voorkeuren op te slaan die niet door de abonnee of gebruiker zijn aangevraagd.
Statistieken
De technische opslag of toegang die uitsluitend voor statistische doeleinden wordt gebruikt.De technische opslag of toegang die uitsluitend wordt gebruikt voor anonieme statistische doeleinden. Zonder dagvaarding, vrijwillige naleving door uw Internet Service Provider, of aanvullende gegevens van een derde partij, kan informatie die alleen voor dit doel wordt opgeslagen of opgehaald gewoonlijk niet worden gebruikt om je te identificeren.
Marketing
De technische opslag of toegang is nodig om gebruikersprofielen op te stellen voor het verzenden van reclame, of om de gebruiker op een site of over verschillende sites te volgen voor soortgelijke marketingdoeleinden.